O Nintendo Switch 2 acaba de viver um momento decisivo para a comunidade de modificações de consoles. Um desenvolvedor conhecido como pepsipu revelou um método de desbloqueio chamado ns2jb, que utiliza inteligência artificial para permitir a execução de códigos não autorizados no sistema. Essa novidade abre portas para modificações em jogos e aplicativos independentes.
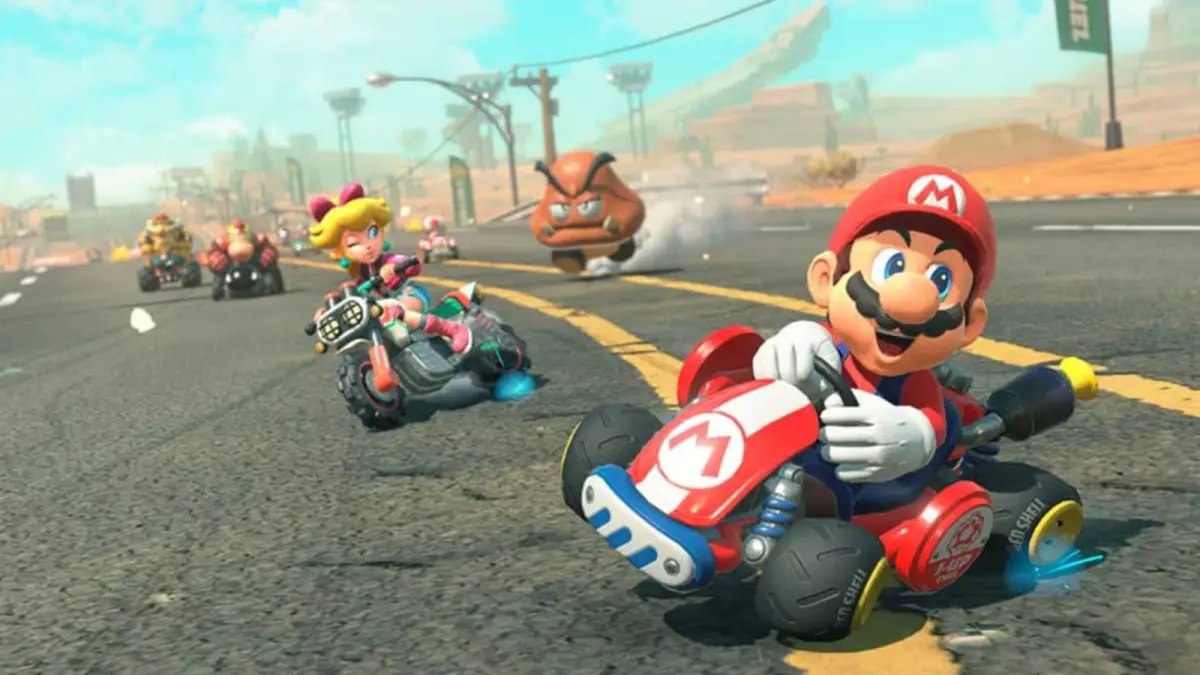
O exploit foi apresentado em uma publicação técnica no dia 18 de outubro e funciona na versão 23.0.1 do firmware do Switch 2, lançada em 1º de outubro de 2026. Para exemplificar sua eficácia, pepsipu publicou vídeos mostrando Mario Kart World com personagens que não estão no jogo original, como Cinnamoroll da Sanrio e Red de Angry Birds.
i jailbroke the nintendo switch 2
so i modded cinnamoroll, peter griffin, hatsune miku, and more into Mario Kart World, a switch 2 exclusive
now watch my friends and i get cooked by bots
learn more and get the exploit https://t.co/ykjgyfrFRp pic.twitter.com/BOcFhejRz1
— pepsipu (@pepsipu) October 22, 2026
Inteligência artificial ajudou a encontrar vulnerabilidades
Um dos aspectos mais interessantes dessa descoberta é a utilização do Codex, uma ferramenta de programação baseada em inteligência artificial da OpenAI. O desenvolvedor configurou um ambiente de testes com dois consoles Nintendo Switch e equipamentos para captura de vídeo, além de um mecanismo automatizado que facilita o processo. Com isso, a IA ajudou a investigar vulnerabilidades no sistema.
Embora o processo tenha envolvido automação, o trabalho de pepsipu foi crucial. Ele levou cerca de duas semanas para concluir as análises e construir o desbloqueio, que se baseou principalmente no SmileBASIC 4, um aplicativo que já existe no Switch e que permite a criação de jogos e programas. A IA identificou uma falha no interpretador do SmileBASIC 4 que, combinada com outras vulnerabilidades, possibilitou contornar restrições do sistema.
Desbloqueio ainda não permite controle completo do console
Apesar do avanço que o ns2jb representa, ele ainda possui limitações. O método permite a execução de códigos em certas áreas do sistema, incluindo o gerenciamento de arquivos e a modificação de jogos, mas não é um desbloqueio total e permanente. O exploit é classificado como tethered, ou seja, precisa ser ativado novamente sempre que o console é desligado ou reiniciado. Além disso, não permite a execução de cópias não autorizadas de jogos ou acesso irrestrito ao kernel do sistema.
Nintendo pode bloquear o método?
Outro aspecto que levanta preocupação é o fato de o SmileBASIC 4, que custa cerca de US$ 25 na eShop, servir como porta de entrada para o desbloqueio. A Nintendo poderia implementar correções que restrinjam o uso do aplicativo. Embora haja rumores sobre a possibilidade de uma versão demonstrativa gratuita na eShop japonesa, essa alternativa pode ter mais limitações.
Vale lembrar que a vulnerabilidade do Switch original permitiu desbloqueios que eram difíceis de impedir apenas com atualizações de software, mas esta nova situação depende de falhas em aplicativos que podem ser corrigidas.
Descoberta abre caminho para novos avanços
A pesquisa em segurança do Switch 2 já havia sido abordada anteriormente, com exploradores como Gezine apresentando métodos que permitem a execução de códigos em ambientes restritos. O novo exploit, no entanto, alcança componentes mais privilegiados do sistema, promovendo um avanço significativo.
Pepsipu acredita que esse trabalho poderá estimular o desenvolvimento de aplicativos independentes, emuladores e firmwares personalizados no futuro. Contudo, por ora, o desbloqueio ainda é experimental e não representa uma solução simples para o público em geral.