Nintendo Switch 2 tem brecha de jailbreak corrigida na atualização 23.5.0
A Nintendo corrigiu uma importante vulnerabilidade no Nintendo Switch 2 com a atualização de firmware 23.5.0, liberada em 9 de novembro. Essa falha, explorada por meio do método conhecido como ns2jb, permitia a execução de códigos não autorizados com permissões elevadas, facilitando a modificação de jogos e a extração de arquivos internos do console.
O que mudará com a atualização
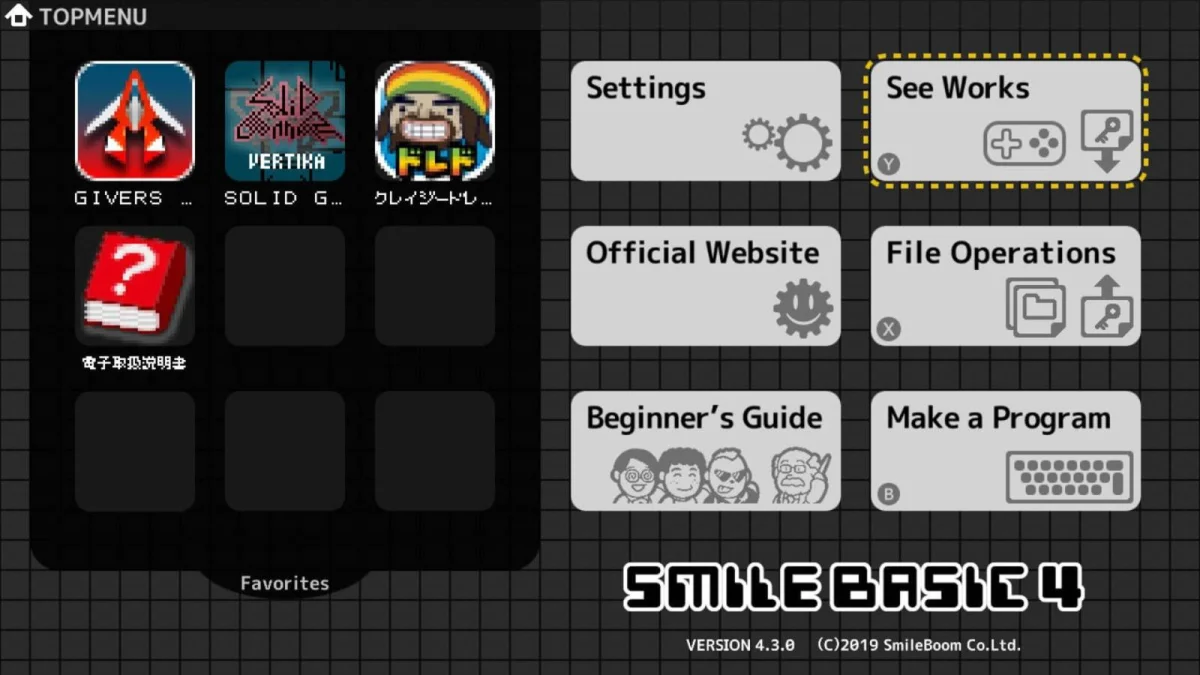
Com a correção aplicada, a exploração que possibilitava essas ações foi neutralizada. Mesmo que outras vulnerabilidades ainda estejam presentes em títulos como SmileBASIC 4 e Civilization VI, elas não oferecem mais um caminho para contornar as restrições do aplicativo no novo firmware. Na prática, isso significa que os programas independentes enfrentarão limitações, restringindo-se às permissões que os jogos possuem, sem acesso aos serviços internos que antes estavam comprometidos.
Impacto para pesquisadores e desenvolvedores
Uma das principais consequências da correção é a limitação na extração de dados, ou dump. Sem acesso ampliado ao sistema de arquivos, pesquisadores perderão a capacidade de obter conteúdos de jogos instalados e componentes protegidos. Essa informação é fundamental para engenharia reversa, emulação e recompilação para outras plataformas. Apesar de os arquivos extraídos antes da atualização ainda serem válidos, a obtenção de novos materiais desta forma será dificultada.
O dataminer OatmealDome destacou que jogos futuros em cartuchos físicos e algumas atualizações de títulos podem representar exceções a essas novas restrições, mas isso não implica que a vulnerabilidade corrigida ainda funcione ou que um novo método equivalente tenha sido encontrado.
O futuro das investigações
A necessidade de correção já era prevista desde a divulgação do jailbreak em outubro. Embora o avanço obtido pelos pesquisadores continue relevante para o entendimento da arquitetura do Nintendo Switch 2, a possibilidade de realizar novas investigações por meio da mesma exploração ficou comprometida. Até o momento, não há confirmações sobre uma nova vulnerabilidade que possa restaurar o nível de acesso anteriormente disponível.